
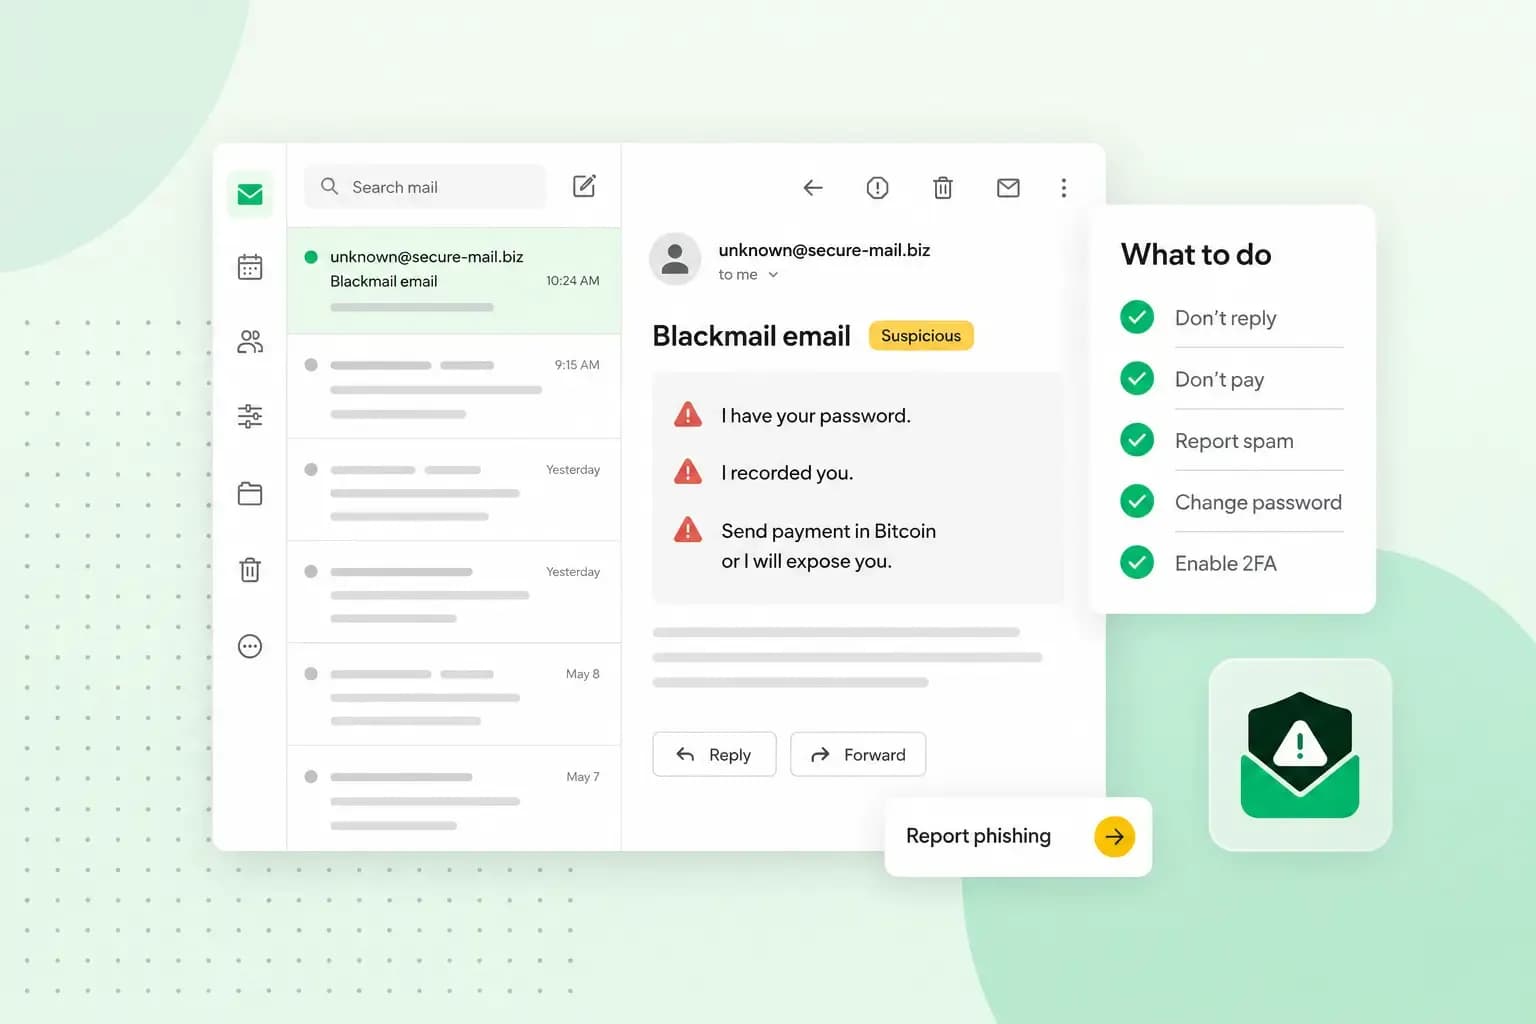
Hast du eine Erpresser-Mail bekommen, bleibe ruhig, zahle nichts und lasse dich auf keinen Kontakt mit den Absendern ein. Steht darin ein Passwort, das du noch verwendest, ändere es sofort. Danach zeigst du die Erpressung bei der Polizei an, denn sie ist eine Straftat. Die Drohungen in solchen Mails sind meistens haltlos. Laut Polizei verschicken die Täter solche Mails häufig massenweise als Spam.
Woran du eine Erpresser-Mail erkennst
Erpresser-Mails folgen meist demselben Muster. Die Absender behaupten, sie hätten dich gefilmt oder deinen Computer ausspioniert, und verlangen Geld für ihr Schweigen. Mit dieser Droh-E-Mail wollen die Absender dich unter Druck setzen, damit du zahlst. Typisch sind diese Teile:
- Ein harmloser Betreff. Betreffzeilen wie „Konto“, „Video“ oder „Es geht um Ihre Sicherheit“ sollen dich dazu bringen, die Mail zu öffnen. Erst im Text geht es um Erpressung.
- Eine angebliche Aufnahme. Die Absender schreiben, sie hätten deine Webcam gehackt und dich bei sexuellen Handlungen gefilmt. In einer anderen Version hat angeblich eine Software pornografische Dateien auf deinem Computer gefunden.
- Eine Forderung in Bitcoin. Du sollst einen bestimmten Betrag in der Digitalwährung überweisen, sonst werde das Video veröffentlicht.
- Die Drohung mit deinem Umfeld. Zahlst du nicht, gehe die Aufnahme an deine Familie und deine Freunde.
- Echte Daten von dir. Manchmal nennen die Absender ein echtes Passwort, deine Handynummer, deine Postanschrift oder sogar deine Bankverbindung, um den Druck zu erhöhen.
- Eine zweite Mail als Erinnerung. Manchmal folgt einen Tag später eine „freundliche Erinnerung“, in der Regel von einer anderen Adresse.
Die Erfahrungen der Verbraucherzentrale NRW mit Erpresser-Mails sprechen gegen die Drohung. Dort gehen seit 2019 immer wieder solche Mails ein. Dass die Kriminellen wirklich Videomaterial von dir haben, ist sehr unwahrscheinlich. Ernst nehmen solltest du die Mail trotzdem, vor allem wenn ein Passwort darin steht, das du tatsächlich verwendest.
Warum ein echtes Passwort in der Mail steht
Ein Passwort in der Mail beweist nicht, dass jemand Zugriff auf deinen Computer hat. Es kann ein Passwort sein, das du heute noch nutzt, oder eines, das du längst geändert hast. Meist haben Kriminelle es bei Angriffen auf Datenbanken erbeutet, etwa bei Online-Shops, oder als Datensatz gekauft. Mit den Behauptungen in der Mail hat das nichts zu tun. Deine Handynummer oder Anschrift kann auch aus Apps mit Schadsoftware stammen. Solche Apps können Adressbücher auf fremden Smartphones auslesen und die Daten unbemerkt verschicken.
Gefährlich wird es, wenn du das Passwort noch verwendest, vor allem für mehrere Konten. Ändere es dann bei jedem Konto, für das du es nutzt. Die Verbraucherzentrale berichtet von einer Betroffenen, deren E-Mail-Passwort in der Erpresser-Mail stand. Kurz darauf versuchten Unbekannte, ihre Konten bei Instagram und Facebook zu übernehmen. Wie du herausfindest, ob deine Zugangsdaten betroffen sind, erklären wir im Artikel zum Passwort-Leak.
Erpresser-Mail von eigener Adresse: So funktioniert der Trick
Kommt eine Erpresser-Mail von deiner eigenen Adresse, behaupten die Absender oft, ein Virus gebe ihnen Zugriff auf dein E-Mail-Konto. Auch diese Behauptung ist in der Regel frei erfunden, denn was als Absender angezeigt wird, lässt sich leicht fälschen. Dieser Trick heißt Spoofing: Kriminelle geben sich als jemand aus, den du kennst, etwa als Person, Behörde oder Unternehmen. Bei dieser Masche geben sie sich als du selbst aus.
Dass die Mail von deiner Adresse zu kommen scheint, heißt also nicht, dass jemand in deinem Postfach war. Willst du sichergehen, ändere trotzdem dein E-Mail-Passwort. Wer die Mail wirklich verschickt hat, zeigt der E-Mail-Header. Das sind technische Angaben, die jede Mail mitbringt. Darin steht zumindest der Server, von dem die Nachricht kam. Bewahrst du die Mail auf, bleibt auch ihr Header für die Ermittlungen erhalten.
Hast du eine eigene Domain und nicht nur eine Adresse bei einem Mailanbieter wie @gmail.com, hilft ein SPF-Eintrag, sie vor solchem Missbrauch zu schützen. Der SPF-Eintrag (Sender Policy Framework) legt fest, welche Server E-Mails für deine Domain verschicken dürfen. Kommt eine Mail mit deiner Adresse von einem anderen Server, kann der empfangende Mailserver sie ablehnen oder als verdächtig behandeln. Nicht alle Mailserver prüfen SPF, deshalb verhindert der Eintrag Spoofing nicht vollständig.
Zwei weitere Prüfungen ergänzen SPF gegen Spoofing. DKIM versieht deine ausgehenden Mails mit einer Signatur, an der empfangende Server erkennen, ob eine Mail von einem berechtigten Server kommt und unterwegs unverändert blieb. Mit DMARC legst du fest, wie empfangende Server mit Mails umgehen sollen, die die Prüfung nicht bestehen. Dafür wertet DMARC die Ergebnisse von SPF und DKIM aus.
Nutzt deine Domain unsere Nameserver, kümmern wir uns um DKIM. Bei neueren Domains sind außerdem unser Standard-SPF-Eintrag und unser Standard-DMARC-Eintrag automatisch aktiv. Ob der SPF-Eintrag bei dir aktiv ist, siehst du in den DNS-Einstellungen deines Kontrollpanels. Ist er nicht aktiv, kannst du dort unseren Standard-SPF-Eintrag aktivieren oder stattdessen einen eigenen SPF-Eintrag anlegen, wenn du eine andere SPF-Konfiguration brauchst.
So reagierst du auf eine Erpresser-Mail
Gehe in dieser Reihenfolge vor, auch wenn die Mail dich erschreckt hat:
- Steht deine echte Kontonummer in der Mail, kontrolliere die Abbuchungen von deinem Bankkonto.
- Steht ein Passwort in der Mail, das du noch nutzt, ändere es sofort bei jedem Konto, für das du es verwendest.
- Gehe auf keine Forderung ein und überweise kein Geld.
- Öffne keine Anhänge, klicke auf keinen Link in der Mail und antworte dem Absender nicht. Anhänge können deinem Gerät schaden.
- Erstatte Anzeige bei der Polizei, auch online über die Internet-Wache deines Bundeslandes.
- Leite die Mail an
phishing@verbraucherzentrale.nrwweiter, damit das Phishing-Radar der Verbraucherzentrale NRW vor der Masche warnen kann. - Verschiebe die Mail danach in den Spam-Ordner. Lösche sie nicht, wenn du Anzeige erstattet hast: Sie kann für die Ermittlungen wichtig sein.
Leert dein Mailprogramm den Spam-Ordner automatisch, lege die Mail stattdessen in einem eigenen Ordner ab.
Erpresser-Mail bei der Polizei melden
Online meldest du eine Erpresser-Mail über die Internet-Wache der Polizei deines Bundeslandes. Je nach Land heißt sie auch Onlinewache. Halte dafür die Mail bereit, mit Absender, Datum und der Bitcoin-Adresse, die darin steht. Hast du Fragen zur Anzeige, wende dich an deine örtliche Polizeidienststelle.
Eine Erpresser-Mail zu melden, lohnt sich auch dann, wenn die Drohung haltlos ist. Die Chance, die Absender zu fassen, ist zwar gering. Doch nur mit Anzeigen taucht das Problem in der Kriminalstatistik auf, und die Ermittlungsbehörden können es ernsthaft verfolgen.
Anders ist die Lage, wenn es die Aufnahmen wirklich gibt, etwa weil dich jemand in einem Videochat zu intimen Handlungen überredet und dabei gefilmt hat. Brich dann den Kontakt sofort ab, überweise kein Geld und sprich das weitere Vorgehen mit der Polizei vor Ort ab. Hast du schon gezahlt, erstatte trotzdem Anzeige und zahle kein zweites Mal: Die Erpressung hört nach einer Zahlung meist nicht auf.
So schützt du dich vor weiteren Erpresser-Mails
- Nutze für jedes Konto ein eigenes, langes Passwort ohne persönliche Daten. Taucht ein Passwort bei einem Datenleck auf, ist so nur ein Konto in Gefahr und nicht alle Konten, bei denen du es sonst verwenden würdest.
- Halte Betriebssystem und Virenschutz aktuell. Installiere Updates nur über das Betriebssystem selbst, nie über einen Link in einer Mail, und lasse deinen Computer von Zeit zu Zeit komplett auf Viren prüfen.
- Klebe die Webcam ab, wenn du sie nicht nutzt. Das rät die Verbraucherzentrale auch für Smartphone-Kameras, denn eine Sicherheitsfirma hat schon eine Lücke entdeckt, über die Apps heimlich auf die Kamera zugreifen konnten.
- Lasse einen Spamfilter vorsortieren. Wie du lästige Werbung und andere Spam-Mails loswirst, zeigen wir in einem eigenen Artikel.
Bei uns schützt ein Viren- und Spamfilter jede E-Mail-Adresse, und unsere Filter aktualisieren sich stündlich automatisch. Willst du diesen Schutz für Adressen mit deiner eigenen Domain, wähle eines unserer E-Mail-Pakete.
E-Mail-Adressen mit deiner eigenen Domain, geschützt von unserem Viren- und Spamfilter.
E-Mail-Paket auswählenEmpfohlene Lektüre
 Web Sicherheit11. Aug. 2026
Brauche ich ein Cookie-Banner?
Informieren Sie sich in unserem Leitfaden zur Sicherheit von Websites über häufige Bedrohungen und die besten Sicherheitsmaßnahmen für Websites. Web Sicherheit13. Juli 2026
Website-Sicherheit im Angesicht von digitalen Bedrohungen
Die Sicherheit Ihrer Seite ist entscheidend. Erfahren Sie, wie Sie Webseiten gegen gängige Bedrohungen schützen, um eine sichere Nutzererfahrung zu bieten. Web Sicherheit3. Nov. 2025
Was ist eine EULA und wie schreibe ich eine?
Wenn Sie eine Software, eine App oder einen digitalen Dienst anbieten, ist eine Endbenutzer-Lizenzvereinbarung erforderlich. Hier finden Sie alle Infos.