
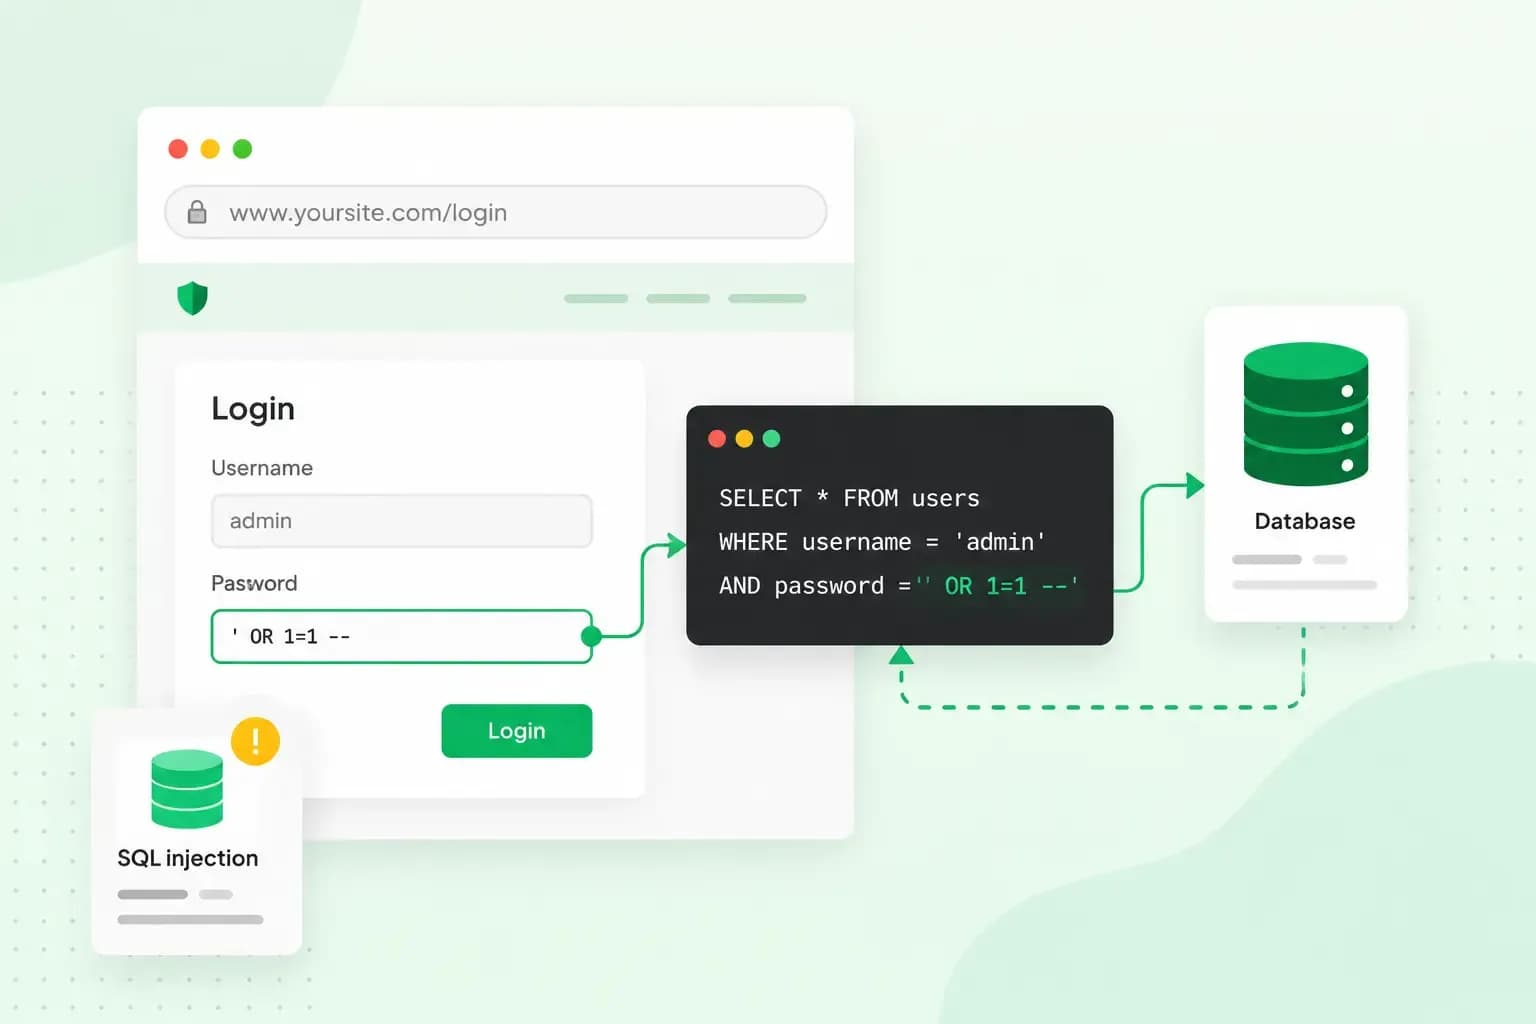
SQL injection, of SQL-injectie, is een aanval waarbij iemand stukjes SQL-code invult in een formulier, een zoekveld of het webadres van je website. Als je website die invoer niet controleert, voert de database die code gewoon uit. De aanvaller krijgt zo gegevens te zien die verborgen hadden moeten blijven, en kan ze soms ook aanpassen of wissen. Je voorkomt het vooral door de manier waarop je website zijn vragen aan de database stelt.
Als je een webshop, een klantenlogin of een zoekfunctie hebt, haalt je website zijn gegevens uit een database. Dan kan ook jouw website het doelwit worden van deze cyberaanval.
Hoe werkt een SQL-injectie?
Een SQL-injectie werkt doordat je website de invoer van een bezoeker rechtstreeks in een vraag aan de database plakt. Die database is een verzameling tabellen met bijvoorbeeld je producten, je klanten en hun bestellingen. SQL is de taal waarmee je website de database iets vraagt, en zo'n vraag heet een query. Als een bezoeker op een productcategorie klikt, stelt je website een query op die alleen de producten uit die categorie ophaalt.
Komt de invoer van de bezoeker ongewijzigd in die query terecht, dan ziet de database geen verschil meer tussen die invoer en de opdracht van je website. Een bezoeker die geen gewone zoekterm maar een stukje SQL typt, maakt dat stukje deel van de opdracht. Elke invoer die je website in een query gebruikt, zoals een zoekterm of een stuk van een webadres, is zo een mogelijke ingang.
Voorbeeld van een SQL injection attack
Stel dat je een e-commerce website hebt, een webshop met kaarsen op jouwkaarsenwinkel.be. Klikt een bezoeker op de categorie geurkaarsen, dan vraagt zijn browser dit adres op:
https://www.jouwkaarsenwinkel.be/producten?categorie=geurkaarsenJe website leest het woord na categorie= uit en bouwt er een query mee:
SELECT * FROM producten WHERE categorie = 'geurkaarsen' AND zichtbaar = 1De query vraagt alle gegevens van de producten in de categorie geurkaarsen, en dan alleen van de producten waarbij zichtbaar op 1 staat. Met die voorwaarde verberg je producten die nog niet in de winkel mogen staan, zoals een collectie die pas later uitkomt.
Een aanvaller zet nu een aanhalingsteken en twee streepjes achter het adres:
https://www.jouwkaarsenwinkel.be/producten?categorie=geurkaarsen'--Je website maakt er deze query van:
SELECT * FROM producten WHERE categorie = 'geurkaarsen'--' AND zichtbaar = 1Het aanhalingsteken sluit de naam van de categorie af, zodat de database de streepjes als SQL leest. In SQL markeert -- het begin van commentaar, dus de rest van de query telt niet meer mee. De database slaat AND zichtbaar = 1 over en toont alle geurkaarsen, ook de producten die je nog verborgen hield.
Met een kleine aanpassing gaat de aanvaller verder en zet hij OR 1=1 in het adres:
https://www.jouwkaarsenwinkel.be/producten?categorie=geurkaarsen'+OR+1=1--De query ziet er dan zo uit:
SELECT * FROM producten WHERE categorie = 'geurkaarsen' OR 1=1--' AND zichtbaar = 1Omdat 1 altijd gelijk is aan 1, is de voorwaarde voor elk product waar, en geeft de database alle producten uit alle categorieën terug.
Producten tonen die nog verborgen waren, lijkt misschien onschuldig. Met dezelfde techniek kan iemand bij een login echter de controle van het wachtwoord omzeilen en zich aanmelden als een andere gebruiker. Hij kan ook gegevens uit een andere tabel opvragen, zoals de accounts van je klanten.
Soorten SQL-injectie
Beveiligingsspecialisten delen SQL-injectie in volgens de manier waarop de aanvaller het antwoord van de database te zien krijgt.
- In-band. De aanvaller ziet het resultaat rechtstreeks op de pagina, zoals in het voorbeeld hierboven, en kan er ook foutmeldingen van de database uitlezen of met het SQL-woord
UNIONgegevens uit een andere tabel aan toevoegen. - Blind, met waar of onwaar. De website toont het resultaat niet, dus stelt de aanvaller de database vragen die waar of onwaar zijn en leidt hij het antwoord af uit kleine verschillen in hoe de pagina reageert.
- Blind, met tijdsvertraging. De aanvaller laat de database even wachten als een voorwaarde klopt, zodat een tragere pagina hem vertelt dat de voorwaarde waar was.
- Out-of-band. De database kan de gegevens via een ander kanaal naar de aanvaller sturen, bijvoorbeeld via een DNS-opvraging naar een domein dat hij beheert, als hij een techniek gebruikt die bij dat type database werkt en het netwerk zulke opvragingen naar buiten doorlaat.
De meeste SQL-injecties zitten in het WHERE-deel van een SELECT-query, het deel dat bepaalt welke rijen de database teruggeeft. In het voorbeeld is dat de keuze van de categorie. Ze komen ook voor in opdrachten die gegevens opslaan of wijzigen (INSERT en UPDATE), zoals bij een ingevuld formulier. Ook de tabel- of kolomnaam van een SELECT-query en het ORDER BY-deel, dat bij het sorteren van een lijst de volgorde bepaalt, kunnen een ingang zijn.
De impact van een SQL-injectie
Een geslaagde SQL-injectie kan de aanvaller toegang geven tot gegevens die hij nooit had mogen zien, zoals wachtwoorden, betaalgegevens en persoonsgegevens van je klanten. Hij kan die gegevens soms ook wijzigen of wissen. In het ergste geval krijgt hij toegang tot de server achter je website.
Lekken de gegevens van je klanten uit, dan verliezen ze hun vertrouwen in je zaak. Een gewiste database kan je webshop bovendien stilleggen tot je de gegevens hersteld hebt. Bij bedrijven hebben datalekken door SQL-injectie al tot reputatieschade en boetes van toezichthouders geleid.
Als je vermoedt dat iemand je website zo heeft aangevallen, laat dan eerst het lek in de code dichten, zodat de aanvaller niet opnieuw langs hetzelfde gat binnenkomt. Als je de website zelf met WordPress gemaakt hebt, installeer je daarvoor de updates van WordPress en je plugins. Bewaar eerst nog een kopie van je website zoals hij nu is, en zet daarna een back-up van je database van voor de aanval terug. Wijzig ook meteen de wachtwoorden van je database en je beheeraccounts, en wijzig ze opnieuw als je website weer schoon is.
Lekten er persoonsgegevens, dan spreekt de GDPR van een inbreuk in verband met persoonsgegevens. Zo'n inbreuk meld je zonder onredelijke vertraging aan de Gegevensbeschermingsautoriteit (GBA), en indien mogelijk binnen 72 uur nadat je ervan op de hoogte bent. Alleen een inbreuk die waarschijnlijk geen risico vormt voor de betrokken personen hoef je niet te melden.
Zo voorkom je een SQL-injectie
Geen enkele maatregel houdt op zich elke SQL-injectie tegen. De sterkste bescherming zit in de code van je website, maar ook als eigenaar van de website doe je een deel van het werk.
Als een ontwikkelaar je website gebouwd heeft, vraag dan of alle query's geparametriseerd zijn. In zo'n query ligt de opbouw vast en geeft je website de invoer van de bezoeker apart mee. Typt iemand dan geurkaarsen'--, dan zoekt de database gewoon naar een categorie met die vreemde naam.
Heb je je website zelf met WordPress gemaakt, dan zit die code in WordPress zelf, in je thema en in je plugins. Hun makers dichten de gaten, en jij beschermt je website door hun updates te installeren. In zijn beveiligingsadvies over plugins noemt WordPress het bijwerken van je plugins als eerste maatregel.
- Geparametriseerde query's. Dit is de maatregel uit het voorbeeld met
geurkaarsen'--, die ontwikkelaars ook prepared statements noemen. - Alleen toegelaten keuzes. Als een bezoeker uit vaste opties kiest, zoals een sorteervolgorde, aanvaardt je website alleen die opties en weigert hij de rest, als aanvulling op geparametriseerde query's en niet in hun plaats.
- Beperkte rechten. Als het account waarmee je website de database gebruikt alleen de rechten krijgt die het nodig heeft, blijft de schade beperkt wanneer het toch misloopt, al voorkom je er geen SQL-injectie mee.
- Updates van WordPress en je plugins. Werk WordPress en je plugins bij naar de nieuwste versie en verwijder plugins die je niet gebruikt. Oudere versies van WordPress krijgen geen beveiligingsupdates meer en liggen daardoor meer open voor aanvallen.
- Een test met een scanner. Met een kwetsbaarheidsscanner test je de ingangen van je website, zoals formulieren en de parameters in een webadres, op zwakke plekken. Als je zelf weinig technische kennis hebt, laat de test dan uitvoeren door je ontwikkelaar of een beveiligingsbedrijf.
Bij die test op SQL injection zoekt de scanner naar foutmeldingen en afwijkende antwoorden die op een zwakke plek wijzen. Test alleen je eigen website. Vindt de scanner iets, geef het dan door aan wie je website of plugin onderhoudt, zodat die het gat in de code dicht.
Een web application firewall (WAF) filtert het verkeer naar je website voordat je website het verwerkt. Zo helpt de WAF je website te beschermen tegen veelvoorkomende aanvallen zoals SQL-injectie. Hij is een extra laag bovenop veilige code en geen vervanging ervan. Die extra laag krijg je bij onze webhosting met een web application firewall.
Elk webhostingpakket beschermt je website met een web application firewall, DDoS-beveiliging en een SSL-certificaat.
Bekijk de hostingpakkettenEen back-up achter de hand
Ook met al die maatregelen blijft een recente back-up van je database belangrijk. Een back-up maakt een lek niet ongedaan en dicht het gat niet. Je zet er wel gegevens mee terug die een aanval heeft gewijzigd of gewist.
Als je zeker wil zijn dat er altijd een recente kopie klaarstaat, dan maakt Back-up & Herstel elke dag automatisch een back-up van je website, je e-mail en je databases. Het is inbegrepen bij een aantal van onze pakketten, en zit het niet in jouw pakket, dan activeer je het tegen betaling in je configuratiescherm. Na een aanval zet je met Back-up & Herstel een back-up van de afgelopen twee weken terug wanneer dat nodig is.
Aanbevolen blogartikelen
 Website Beveiliging13 jul 2026
Wat is domeinkaping en hoe regel je de beveiliging van je domein?
Ontdek wat domeindiefstal en domeinkaping betekenen en hoe je je domein beschermt tegen externe dreigingen. Website Beveiliging23 sep 2025
Wat is HTTPS?
In dit artikel lees jij wat HTTPS is, hoe het werkt, waar het voor staaten het verschil tussen HTTP en HTTPS. Ontdek het in deze blog! Website Beveiliging26 aug 2025
Zo maak je een sterk wachtwoord
Met een sterk wachtwoord maak je jouw accounts veiliger. Lees onze tips en tricks voor het maken van een veilig wachtwoord.