
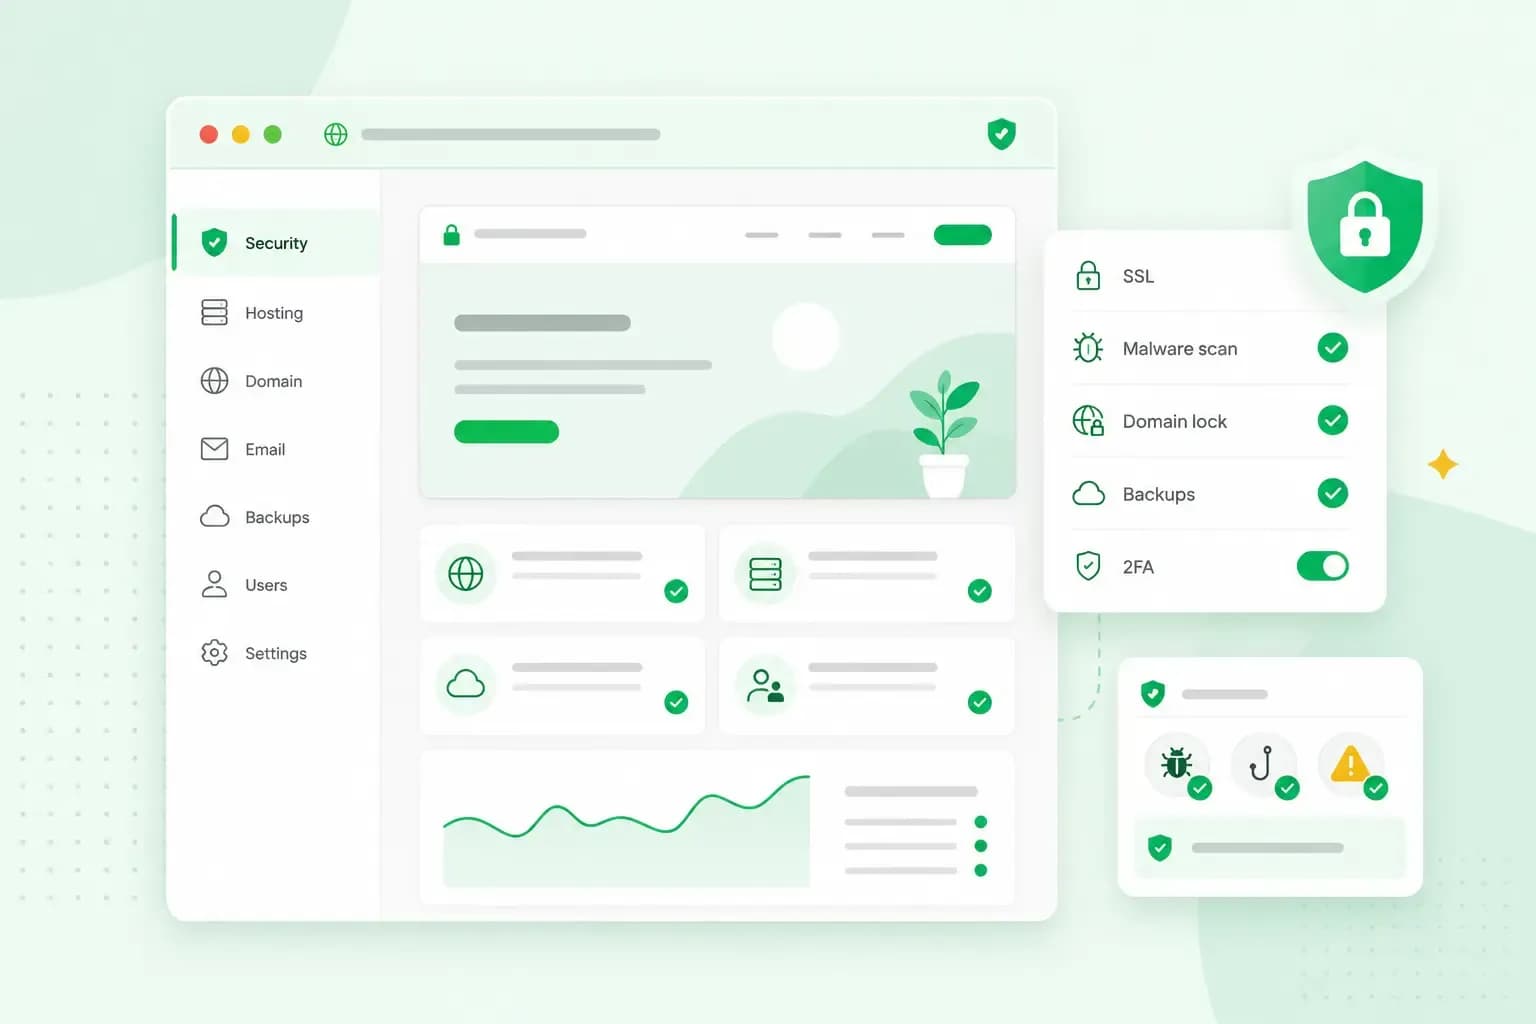
Website-Sicherheit heißt, deine Website, ihre Daten und deine Besucher vor Angriffen zu schützen. Die wichtigsten Maßnahmen sind starke Passwörter mit einem zweiten Faktor, aktuelle Software, regelmäßige Backups, eine verschlüsselte Verbindung und eine sichere Dateiübertragung. Das brauchst du auch für eine kleine Website, denn die meisten Infektionen sind keine gezielten Angriffe auf ein bestimmtes Unternehmen. Automatisierte Bots durchsuchen das Internet und nutzen Schwachstellen aus, wo immer sie welche finden.
Ein erfolgreicher Angriff kostet dich Zeit und Vertrauen. Schadsoftware kann deine Website beschädigen, die Daten deiner Besucher gefährden und deine Platzierung in den Suchergebnissen verschlechtern.
Häufige Sicherheitsprobleme von Websites
Angreifer suchen den einfachsten Weg in deine Website: über veraltete Software, ein Formular, eine unverschlüsselte Verbindung, die Anmeldeseite oder den Server selbst.
Schadsoftware
Schadsoftware ist ein Oberbegriff für jede Software, die entwickelt wurde, um ein System zu stören, zu beschädigen oder unerlaubt darauf zuzugreifen. Auf einer Website verändert sie bestehende Dateien oder legt neue an. Häufig gelangt sie über veraltete Plugins und Themes oder über ein leicht zu erratendes Passwort auf den Server. Diese Wege schließt du mit Updates und starken Passwörtern.
Cross-Site-Scripting (XSS)
Beim Cross-Site-Scripting schleust ein Angreifer schädlichen Code in deine Website ein, der im Browser deiner Besucher läuft. Das gelingt, wenn deine Website Eingaben, zum Beispiel aus einem Formular, ungeprüft in eine Seite einbaut. Der eingeschleuste Code kann dann alles, was der Code deiner Website auch kann, etwa alle Inhalte der geladenen Seiten verändern. Damit kann der Angreifer an Daten deiner Besucher kommen oder sich als einer von ihnen ausgeben. Die Lücke steckt im Code deiner Website, also in deinem CMS, dem Programm, mit dem du deine Inhalte verwaltest, oder in einem Plugin oder Theme. Updates schließen bekannte Lücken, deshalb hilft hier vor allem, alles aktuell zu halten.
SQL-Injection
Bei einer SQL-Injection gibt ein Angreifer Befehle für die Datenbank in ein Eingabefeld ein, etwa in ein Formular auf deiner Website. Erwartet das Feld zum Beispiel eine Zahl und gibt die Website die Eingabe ungeprüft weiter, führt die Datenbank den Befehl aus. Der Angreifer kann so Daten abrufen, verändern oder zerstören, zum Beispiel die Kundendaten deines Online-Shops. Auch dagegen helfen aktuelle Versionen von CMS und Plugins.
Man-in-the-Middle-Angriffe
Bei einem Man-in-the-Middle-Angriff stellt sich ein Angreifer zwischen zwei Geräte, häufig zwischen den Browser deines Besuchers und deinen Webserver. Er liest mit, was die beiden austauschen, oder verändert es und kann so zum Beispiel Benutzernamen und Passwörter abgreifen. Eine verschlüsselte Verbindung per SSL ist ein grundlegender Schutz dagegen, auch wenn geschickte Angreifer sie manchmal umgehen können.
Brute-Force-Angriffe
Bei einem Brute-Force-Angriff probieren Skripte oder Bots so lange Zeichenkombinationen aus, bis ein Passwort passt, oft auf der Anmeldeseite einer Website. Je mehr Zeichen ein Passwort hat, desto länger dauert diese Suche. Mit einem zweiten Faktor reicht ein erratenes Passwort allein nicht mehr für die Anmeldung.
DDoS-Angriffe
Bei einem DDoS-Angriff schicken viele gekaperte Geräte gleichzeitig Anfragen an deinen Server, bis er überlastet ist. Für echte Besucher ist deine Website dann langsam oder gar nicht mehr erreichbar. Wähle deshalb einen Hosting-Anbieter, der einen DDoS-Schutz mitbringt. Bei unserem Webhosting gehört ein Schutz vor DDoS-Angriffen dazu.
Wie schütze ich meine Website?
Du schützt deine Website mit mehreren Maßnahmen, von denen jede eine andere Lücke schließt. Fange mit den Zugängen und den Updates an, denn schwache Passwörter und veraltete Software gehören zu den häufigen Ursachen eines Befalls.
Sichere deine Zugänge mit starken Passwörtern
Nimm für jeden Zugang ein eigenes Passwort und verwende es nirgendwo sonst. Das gilt für WordPress, für SFTP und für unser Kontrollpanel, in dem du deine Pakete bei uns verwaltest. Für unser Kontrollpanel kannst du zusätzlich eine zweite E-Mail-Adresse und eine Telefonnummer hinterlegen. Dorthin können wir dir einen einmaligen Code schicken, wenn du dein Passwort vergessen hast und auch nicht mehr an deine Kontakt-Mailadresse kommst. Je länger ein Passwort ist, desto besser. Damit du dir nicht jedes lange Passwort merken musst, speichere deine Passwörter in einem Passwort-Manager. Gib jeder Person, die an deiner Website arbeitet, einen eigenen Zugang mit nur den Rechten, die sie braucht.
Aktiviere außerdem die Zwei-Faktor-Authentifizierung, sobald ein Dienst sie anbietet. Bei der Anmeldung brauchst du dann neben dem Passwort einen zweiten Nachweis. Für unser Kontrollpanel ist das dein Handy mit der App Google Authenticator oder one.com Companion. Für deine WordPress-Anmeldung findest du Plugins für den zweiten Faktor im Plugin-Verzeichnis von WordPress.
Halte CMS, Plugins und PHP aktuell
Updates schließen Sicherheitslücken, die Hacker in veralteten CMS, Plugins oder Themes häufig ausnutzen. Halte deshalb WordPress selbst, jedes Theme und jedes Plugin aktuell. Entferne Plugins, die du nicht mehr nutzt.
Auch die PHP-Version zählt. PHP ist die Programmiersprache, in der WordPress geschrieben ist. Nach vier Jahren endet der Support für eine PHP-Version. Nutzt du sie danach weiter, werden neue Sicherheitslücken darin womöglich nicht mehr geschlossen. Die PHP-Version wechselst du bei uns im Kontrollpanel. Lege vorher ein Backup an, falls ein älteres Plugin mit der neueren Version nicht läuft. Bleibt deine Website nach dem Supportende bei PHP 8.0 oder 8.1, aktivieren wir automatisch den kostenpflichtigen Service PHP Extended Support, der sie weiter mit Sicherheitsupdates versorgt.
Bei Hosting für WordPress spielst du die Updates von WordPress, Themes und Plugins selbst ein. Sollen wir uns darum kümmern, buche Managed Hosting für WordPress als Zusatz zu deinem Hosting-Paket. Dann übernehmen wir die Updates automatisch, testen sie visuell und machen sie bei Problemen automatisch rückgängig.
Lege regelmäßig Backups an
Mit einem sauberen Backup holst du den letzten guten Stand deiner Website zurück, statt sie neu aufzubauen. Das hilft dir, wenn ein Angreifer Dateien verändert oder ein Update etwas kaputt gemacht hat. Wie oft du sicherst, hängt davon ab, wie oft du deine Website änderst.
Bei unserem Webhosting erstellen wir automatisch Backups deiner Inhalte. Mit Backup & Wiederherstellen stellst du deine Website, deine E-Mails und deine Datenbanken bei Bedarf selbst wieder her. Dafür stehen dir die Backups bis zu 14 Tage lang zur Verfügung. Je nach Paket ist das Tool schon enthalten, sonst buchst du es im Kontrollpanel dazu.
Verschlüssele die Verbindung mit SSL
Ein SSL-Zertifikat sorgt dafür, dass alle Daten zwischen deinen Besuchern und deinem Webserver verschlüsselt übertragen werden, zum Beispiel Namen, E-Mail-Adressen und Kreditkartennummern. Fängt jemand die Daten ab, sieht er nur ein Durcheinander an Zeichen. In allen unseren Webhosting-Paketen ist ein SSL-Zertifikat enthalten.
Nutze SFTP statt FTP
FTP sendet Benutzernamen, Passwörter und Daten unverschlüsselt, sodass jemand sie unterwegs abfangen kann. SFTP verschlüsselt dagegen alle Daten, damit niemand sie unterwegs mitlesen kann. Stelle dein FTP-Programm auf SFTP um. Einzelne Dateien lädst du auch mit unserem File Manager hoch, den du nach der Anmeldung im Kontrollpanel direkt im Browser öffnest.
Prüfe deine Website regelmäßig auf Schadsoftware
Achte auf Warnzeichen: Deine Website verhält sich anders als früher, leitet Besucher auf eine fremde Seite weiter oder zeigt ein unbekanntes Pop-up. Bei unserem Webhosting führen wir außerdem regelmäßig Malware-Scans durch. Findet ein Scan Schadsoftware, siehst du im Kontrollpanel möglicherweise eine Nachricht, dass wir deine Website deshalb gesperrt haben. Bemerkst du ein Warnzeichen oder diese Nachricht, gehe so vor wie unten bei einer gehackten Website beschrieben.
Schütze deine Domain vor ungewollten Umzügen
Deine Domain ist die Adresse deiner Website und deiner E-Mails. Zieht jemand sie unbefugt zu einem anderen Anbieter um, sind beide nicht mehr unter deiner Kontrolle. Der erste Schutz ist deshalb ein gut gesicherter Zugang zu deinem Konto, wie oben beschrieben.
Ist deine Domain bei uns registriert oder zu uns umgezogen, kannst du zusätzlich das Add-on Domainsperre kaufen. Die Domainsperre verhindert unbefugte Versuche, deine Domain zu einem anderen Registrar, also einem anderen Domain-Anbieter, zu übertragen.
Was tun, wenn deine Website gehackt wurde?
Wurde deine Website gehackt, sperrst du zuerst den Angreifer aus und räumst danach auf. Hat unser Malware-Scan deine Website deshalb gesperrt, machst du sie mit diesen Schritten wieder erreichbar. Stellst du dabei ein Backup deiner WordPress-Website wieder her, nimm für Webspace und Datenbank ein Backup vom selben Datum. Für eine WordPress-Website auf unserem Webhosting gehst du so vor:
- Ändere zuerst alle Passwörter, die Zugang zu deinem Webspace geben, also die für SFTP oder FTP und die für die Datenbank. Trage das neue Datenbank-Passwort auch in die Datei
wp-config.phpim Hauptordner deiner WordPress-Installation ein, denn dort steht noch das alte. - Sieh dir im Kontrollpanel an, welche Art von Hack wir gefunden haben, und öffne dort die Liste der Dateien mit Schadsoftware. Diese Liste schicken wir dir auch per E-Mail an deine Kontakt-Mailadresse, oder du forderst sie bei unserem Support an. Unsere Anleitung zeigt, wie du eine gehackte WordPress-Website reparierst.
- Sichere den aktuellen Stand deiner Website, bevor du etwas änderst, falls du noch kein aktuelles Backup hast.
- Stelle ein Backup wieder her, das vor dem Hack entstanden ist, und entferne die übrige Schadsoftware aus den betroffenen Dateien. Steht danach in der
wp-config.phpwieder das alte Datenbank-Passwort, trage dort noch einmal das neue ein. - Schütze die Website vorübergehend mit einem Passwort und aktualisiere WordPress, alle Plugins und Themes. Hinter dem Passwortschutz spielst du die Updates sicher ein, und wie du ihn einrichtest, zeigt die Anleitung aus Schritt 2. Lasse den Passwortschutz bis nach dem neuen Malware-Scan aktiv und entferne ihn erst, wenn deine Website aktualisiert, sauber und wieder erreichbar ist.
- Fordere im Kontrollpanel einen neuen Malware-Scan an, der je nach Zahl der Dateien ein paar Minuten bis einige Stunden dauert. Findet er nichts mehr, ist deine Website sofort wieder erreichbar. Findet er noch Schadsoftware, entferne die aufgelisteten Dateien und fordere den Scan ein zweites Mal an. Findet auch der zweite Scan noch etwas, wende dich an unseren Support.
- Prüfe in WordPress alle Benutzer und entferne die, die du nicht kennst oder nicht selbst angelegt hast. Ändere danach die Passwörter aller übrigen WordPress-Benutzer.
Liegt deine Website bei einem anderen Anbieter, frage dort nach, wie du betroffene Dateien findest und ein Backup wiederherstellst.
Hat der Angreifer personenbezogene Daten erbeutet, etwa Namen und E-Mail-Adressen deiner Kunden, verlangt die DSGVO eine Meldung an die zuständige Aufsichtsbehörde. Du meldest den Vorfall unverzüglich und möglichst binnen 72 Stunden, nachdem du davon erfahren hast. Die Meldung entfällt nur, wenn der Vorfall voraussichtlich zu keinem Risiko für die Rechte und Freiheiten der Betroffenen führt.
Webhosting-Sicherheit: Was dein Hosting-Paket mitbringen sollte
Einen Teil der Schutzmaßnahmen kannst du nicht selbst einrichten, etwa den DDoS-Schutz. Prüfe deshalb bei der Wahl eines Hosting-Pakets diese Punkte:
- SSL-Zertifikat: Ist in jedem Paket ein SSL-Zertifikat enthalten, musst du keines extra kaufen.
- Tägliche Backups: Der Anbieter sichert deine Website jeden Tag. Frage nach, ob du einen früheren Stand selbst wiederherstellen kannst und ob das im Paket enthalten ist.
- Malware-Scans: Der Anbieter prüft die Dateien deiner Website regelmäßig auf Schadsoftware.
- DDoS-Schutz und Firewall: Der DDoS-Schutz fängt die Flut von Anfragen eines DDoS-Angriffs ab. Eine Web Application Firewall filtert schädliche Anfragen, bevor sie deine Website erreichen.
- SFTP und SSH: Du überträgst Dateien per SFTP über eine verschlüsselte SSH-Verbindung und nicht per FTP.
- Rechenzentren in Europa: Frage nach, wo der Anbieter die Daten deiner Website und deiner Kunden speichert. Für dein Unternehmen ist ein Standort in der EU beim Datenschutz meist die einfachere Wahl.
Unser Webhosting läuft auf DSGVO-konformen Servern in der EU. Wir schützen es mit einer Web Application Firewall, DDoS-Schutz und DNSSEC. DNSSEC sorgt dafür, dass Besucher, die deine Domain eintippen, nicht unbemerkt auf einen gefälschten Server umgeleitet werden. Einige Aufgaben bleiben trotzdem bei dir: sichere Passwörter, eine gesperrte Domain und bei Hosting für WordPress die Updates deiner Plugins und Themes.
In allen unseren Webhosting-Paketen sind ein SSL-Zertifikat, automatische Backups und Schutz vor DDoS-Angriffen dabei. Backup & Wiederherstellen ist je nach Paket enthalten oder als Add-on buchbar.
Pakete & Preise ansehenPrüfe als Nächstes, ob jeder deiner Zugänge einen zweiten Faktor hat und wann dein letztes Backup entstanden ist. Brauchst du noch Webhosting für deine Website, wähle ein Hosting-Paket und sichere darin von Anfang an jeden Zugang mit eigenem Passwort und zweitem Faktor.
Empfohlene Lektüre
 Web Sicherheit11. Aug. 2026
Brauche ich ein Cookie-Banner?
Informieren Sie sich in unserem Leitfaden zur Sicherheit von Websites über häufige Bedrohungen und die besten Sicherheitsmaßnahmen für Websites. Web Sicherheit13. Juli 2026
Website-Sicherheit im Angesicht von digitalen Bedrohungen
Die Sicherheit Ihrer Seite ist entscheidend. Erfahren Sie, wie Sie Webseiten gegen gängige Bedrohungen schützen, um eine sichere Nutzererfahrung zu bieten. Web Sicherheit3. Nov. 2025
Was ist eine EULA und wie schreibe ich eine?
Wenn Sie eine Software, eine App oder einen digitalen Dienst anbieten, ist eine Endbenutzer-Lizenzvereinbarung erforderlich. Hier finden Sie alle Infos.