
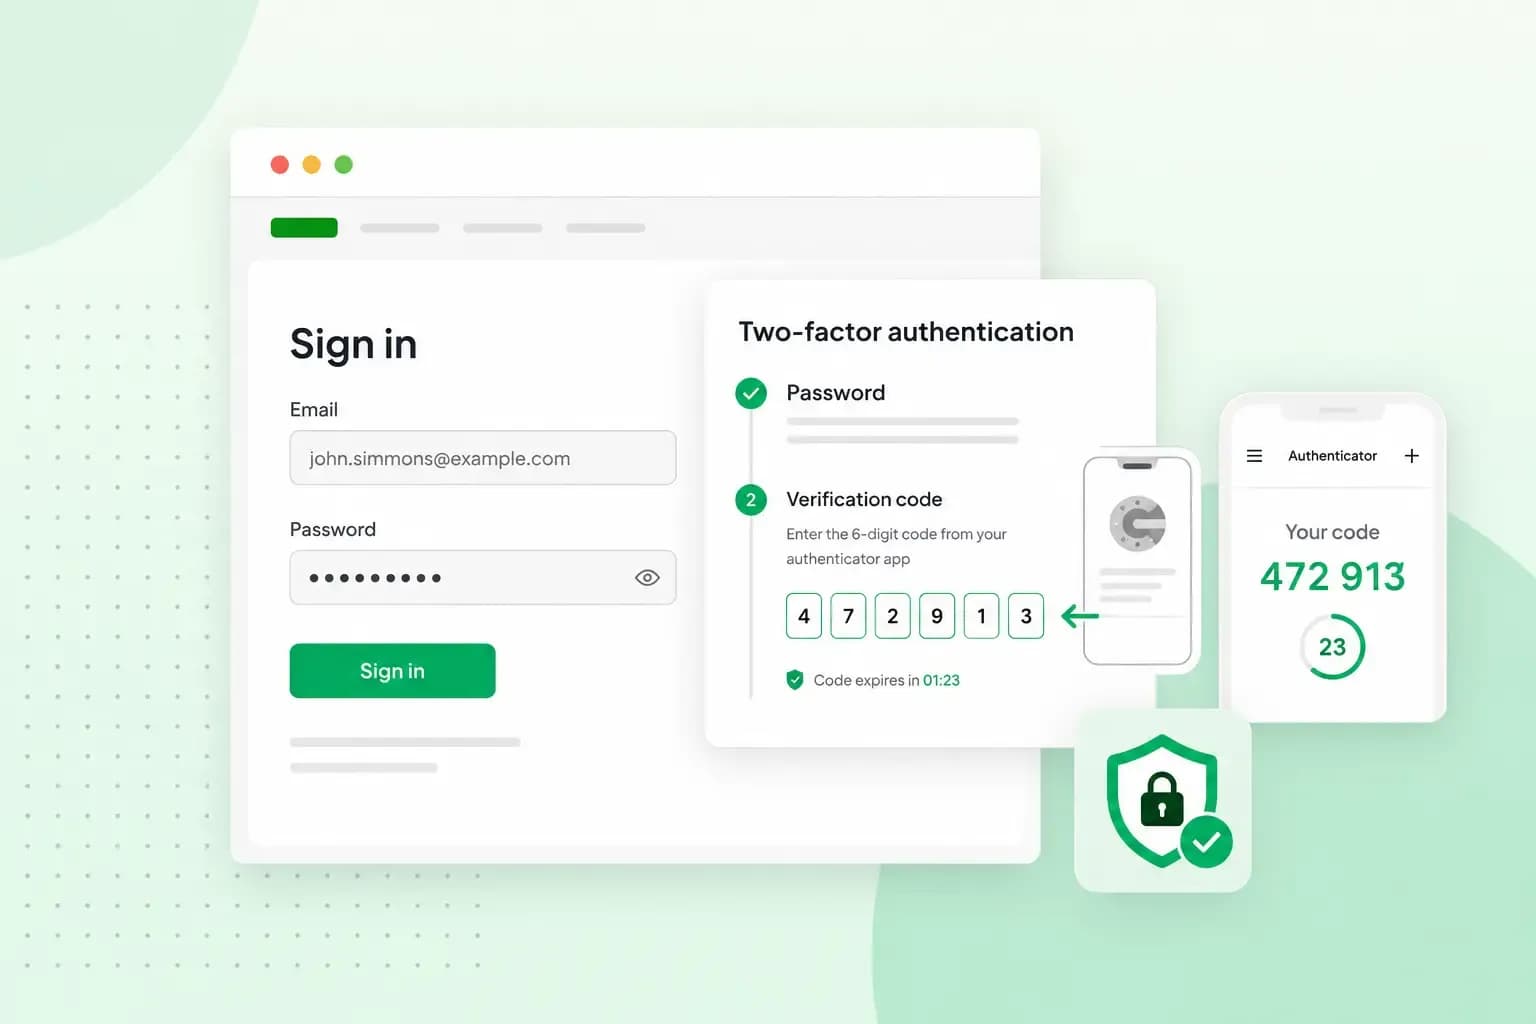
Die Zwei-Faktor-Authentifizierung (2FA) ist eine Sicherheitsmaßnahme für deine Konten und Geräte: Bevor du auf ein Konto oder ein Gerät zugreifst, weist du dich auf zwei verschiedene Arten aus. Neben deinem Passwort brauchst du beim Login einen zweiten Nachweis, meist einen Code oder eine Bestätigung auf deinem Handy. Kennt jemand dein Passwort, reicht ihm das allein also nicht, um in dein Konto zu kommen.
Wie funktioniert die Zwei-Faktor-Authentifizierung?
Die Zwei-Faktor-Authentifizierung prüft dich in der Regel in zwei Schritten. In vielen Fällen meldest du dich zuerst wie gewohnt mit deinem Passwort an. Danach fragt der Dienst den zweiten Faktor ab, etwa einen Code aus einer App oder deinen Fingerabdruck. Erst wenn beide Schritte stimmen, öffnet sich dein Konto.
Wichtig ist, dass die beiden Faktoren aus verschiedenen Kategorien stammen. Davon gibt es drei:
- Wissen: etwas, das nur du kennst, zum Beispiel ein Passwort oder eine PIN. Gelangt dein Passwort in falsche Hände, schützt dieser Faktor allein nicht mehr.
- Besitz: etwas, das du hast, zum Beispiel dein Handy, eine Chipkarte oder einen TAN-Generator. Wer nur dein Passwort kennt, hat dieses Gerät nicht in der Hand.
- Biometrie: ein Merkmal deines Körpers, zum Beispiel dein Fingerabdruck oder dein Gesicht. Der Dienst vergleicht es mit dem Abdruck oder Bild, das du vorher hinterlegt hast.
Zwei Passwörter hintereinander sind deshalb keine Zwei-Faktor-Authentifizierung, denn beide gehören zur Kategorie Wissen.
Vielleicht begegnet dir auch die Abkürzung MFA. Multi-Faktor-Authentifizierung ist der Oberbegriff: Du weist dich beim Anmelden mit mindestens zwei Faktoren aus verschiedenen Kategorien aus. 2FA ist die Form, bei der genau zwei Faktoren zum Einsatz kommen.
Warum ein Passwort allein nicht reicht
Ein Passwort kann in falsche Hände geraten, zum Beispiel über eine Phishing-Mail oder ein Datenleck bei einem Dienst. Das gilt auch für ein langes und kompliziertes Passwort. Mit 2FA bleibt dein Konto trotzdem geschützt, denn wer nur dein Passwort kennt, kommt ohne deinen zweiten Faktor nicht weiter. Verschiedene Passwörter für verschiedene Konten bleiben aber wichtig. Wie du ein sicheres Passwort erstellst, zeigen wir dir in einem eigenen Ratgeber.
Richte die Zwei-Faktor-Authentifizierung zuerst für die Konten ein, über die viel läuft: dein E-Mail-Postfach, deine Social-Media-Profile und deine Zugänge zu Online-Shops. Viele Dienste haben die Zwei-Faktor-Authentifizierung ab Werk ausgeschaltet, bieten sie aber an. Du findest sie meist in den Sicherheits- oder Kontoeinstellungen des Dienstes. Dort wählst du eine Methode und verbindest dein Handy oder deine App mit deinem Konto. Beim Online-Banking bestätigst du Überweisungen ohnehin schon mit einer TAN, also mit einem zweiten Faktor.
Absolut sicher bist du auch mit 2FA nicht. Codes per SMS oder E-Mail und Codes aus einer Authenticator-App schützen dich nicht vor Phishing in Echtzeit. Dabei fängt ein Angreifer den Code auf einer gefälschten Seite ab, sobald du ihn dort eingibst. Gib einen Code deshalb nur auf einer Seite ein, deren Adresse du selbst aufgerufen und im Browser geprüft hast. Lerne außerdem, Phishing-Mails zu erkennen, die dich auf solche Seiten locken.
Welche Methoden gibt es für den zweiten Faktor?
Meist ist der zweite Faktor ein Code per SMS oder E-Mail, ein Code aus einer Authenticator-App oder eine Anfrage in einer App, die du bestätigst. Dazu kommen biometrische Verfahren und Hardware-Token. Ein Hardware-Token ist ein kleines Gerät, das beim Login wie ein Schlüssel wirkt: Ohne es kommst du nicht in dein Konto. Ein Verifizierungscode gilt nur für eine einzige Anmeldung und danach nicht mehr, deshalb heißt er auch Einmalcode.
Methoden für den zweiten Faktor im Vergleich
| Methode | So funktioniert sie | Darauf solltest du achten |
|---|---|---|
| Code per SMS | Der Dienst schickt dir beim Login einen Code an deine hinterlegte Handynummer. | Du gibst dem Dienst deine Handynummer und vertraust darauf, dass er sorgsam mit ihr umgeht. |
| Code per E-Mail | Der Code kommt an die E-Mail-Adresse, die du beim Dienst hinterlegt hast. | Wie bei der SMS vertraust du dem Dienst eine Kontaktangabe an, hier deine E-Mail-Adresse. |
| Authenticator-App | Eine App auf deinem Handy erzeugt Einmalcodes, die jeweils nur kurz gültig sind. | Du verknüpfst die App mit jedem Dienst einzeln. |
| Bestätigung in einer App | Die App schickt dir eine Benachrichtigung, in der du die Anmeldung bestätigst. | Lehne jede Anfrage ab, die du nicht selbst ausgelöst hast. |
| Hardware-Token | Ein USB-Token oder eine Chipkarte dient als zweiter Faktor. | Du kaufst die Hardware extra und musst sie beim Login dabeihaben. |
| Biometrie | Dein Fingerabdruck oder dein Gesicht bestätigt, dass du es bist. | Biometrische Merkmale sind nicht geheim, deshalb braucht ein gutes System eine Lebenderkennung. Sie prüft, ob wirklich ein Finger oder ein Gesicht vor dem Sensor ist und kein Foto oder Abdruck. |
Welche Methode solltest du wählen?
Bietet ein Dienst die Zwei-Faktor-Authentifizierung per App an, wähle eine Authenticator-App statt eines Codes per SMS oder E-Mail. Bei SMS und E-Mail musst du dem Dienst deine Handynummer oder E-Mail-Adresse anvertrauen. Eine Authenticator-App kann so gebaut sein, dass sie ohne diese Daten auskommt. Ihr Vorteil liegt also beim Schutz deiner Daten, nicht beim Schutz vor Phishing. Für besonders wichtige Konten lohnt sich ein Hardware-Token, wenn der Dienst ihn unterstützt. Hardwaregestützte Verfahren bieten ein hohes Maß an Sicherheit, denn ohne das Gerät in der Hand kommt niemand in dein Konto. Gibt es nur SMS oder E-Mail, richte die Zwei-Faktor-Authentifizierung trotzdem ein. Ein zweiter Faktor macht dein Konto in jedem Fall sicherer als das Passwort allein.
Im Alltag kostet dich der zweite Faktor kaum Zeit, denn die Anmeldung dauert nur ein paar Sekunden länger. Ein Nachteil ist, dass du ohne den zweiten Faktor in der Regel den Zugang zum Dienst verlierst oder ihn nur noch eingeschränkt nutzen kannst. Das passiert etwa, wenn du keinen Zugriff mehr auf dein Handy oder deinen Hardware-Token hast. Hinterlege deshalb, wo es geht, mehrere zweite Faktoren, etwa eine weitere App oder eine weitere Handynummer. Manche Dienste geben dir beim Einrichten außerdem Backup-Codes. Das sind Einmalcodes, mit denen du dich anmeldest, wenn dein zweiter Faktor fehlt. Speichere sie deshalb gleich beim Einrichten.
Zwei-Faktor-Authentifizierung im Kontrollpanel einrichten
Auch die Anmeldung in deinem Kontrollpanel bei uns kannst du mit 2FA schützen. Die Funktion heißt im Kontrollpanel Zwei-Stufen-Verifizierung. Wir fragen dann zwei Dinge ab: etwas, das du kennst, also dein Passwort, und etwas, das du hast, also dein Handy. Als App wählst du zwischen unserer Companion App und Google Authenticator. In der Companion App bestätigst du die Anmeldung mit einem Wisch nach rechts. Google Authenticator zeigt dir stattdessen einen 6-stelligen Code an. So richtest du die Verifizierung ein:
- Lade die one.com Companion App oder Google Authenticator auf dein Handy.
- Öffne im Kontrollpanel die Zwei-Stufen-Verifizierung in deinen Kontoeinstellungen. Unsere Anleitung zur Zwei-Stufen-Verifizierung im Kontrollpanel führt dich direkt dorthin.
- Aktiviere die Verifizierung für die App, die du gewählt hast, und folge den Schritten.
- Bei der nächsten Anmeldung im Kontrollpanel durchläufst du zwei Verifizierungsschritte.
Ab dann kommst du nur noch ins Kontrollpanel, wenn dein Passwort und der zweite Schritt in der App beide stimmen.
Website und Postfach verwaltest du bei uns in einem Kontrollpanel, dessen Anmeldung du mit 2FA schützen kannst. E-Mail-Hosting mit Webmail ist in jedem unserer Webhosting-Pakete enthalten.
Hosting-Paket auswählenWie kannst du die Zwei-Faktor-Authentifizierung deaktivieren?
Du deaktivierst die Zwei-Faktor-Authentifizierung jeweils bei dem Dienst, für den du sie eingerichtet hast. Bei uns geht das im Kontrollpanel, und du brauchst dafür dein Passwort für das Kontrollpanel. Ein typischer Anlass ist ein Handywechsel, denn je nach Verfahren musst du den zweiten Faktor dann bei jedem Dienst neu einrichten. Richte ihn auf dem neuen Handy ein, solange du das alte noch hast. Geht das nicht, schalte die Verifizierung mit dem alten Handy aus und richte sie danach auf dem neuen wieder ein.
Willst du die Kontakt-E-Mail-Adresse deines Kontos ändern, schalte die Verifizierung vorher aus, denn nach der Änderung funktioniert sie nicht mehr. Danach aktivierst du sie wieder. Hast du keinen Zugriff mehr auf dein Kontrollpanel, etwa weil dein Handy weg ist, hilft dir unser Support weiter. Dafür füllst du ein Formular aus, unterschreibst es und schickst es uns mit einem Foto oder einem Scan eines gültigen Lichtbildausweises. Läuft das Abonnement auf eine Firma oder einen Verein, legst du dem Formular zusätzlich einen Firmenstempel, Briefkopf oder Registerauszug bei.
In allen anderen Fällen lass die Zwei-Faktor-Authentifizierung eingeschaltet. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) rät grundsätzlich davon ab, sie zu deaktivieren, gerade bei E-Mail, Online-Banking und Social Media.
Schütze als Nächstes dein E-Mail-Postfach und dein Kontrollpanel mit 2FA. Suchst du noch einen Ort für deine Website und deine E-Mail, kannst du unsere Hosting-Pakete vergleichen.
Empfohlene Lektüre
 Web Sicherheit11. Aug. 2026
Brauche ich ein Cookie-Banner?
Informieren Sie sich in unserem Leitfaden zur Sicherheit von Websites über häufige Bedrohungen und die besten Sicherheitsmaßnahmen für Websites. Web Sicherheit13. Juli 2026
Website-Sicherheit im Angesicht von digitalen Bedrohungen
Die Sicherheit Ihrer Seite ist entscheidend. Erfahren Sie, wie Sie Webseiten gegen gängige Bedrohungen schützen, um eine sichere Nutzererfahrung zu bieten. Web Sicherheit3. Nov. 2025
Was ist eine EULA und wie schreibst du eine?
Wenn Sie eine Software, eine App oder einen digitalen Dienst anbieten, ist eine Endbenutzer-Lizenzvereinbarung erforderlich. Hier finden Sie alle Infos.