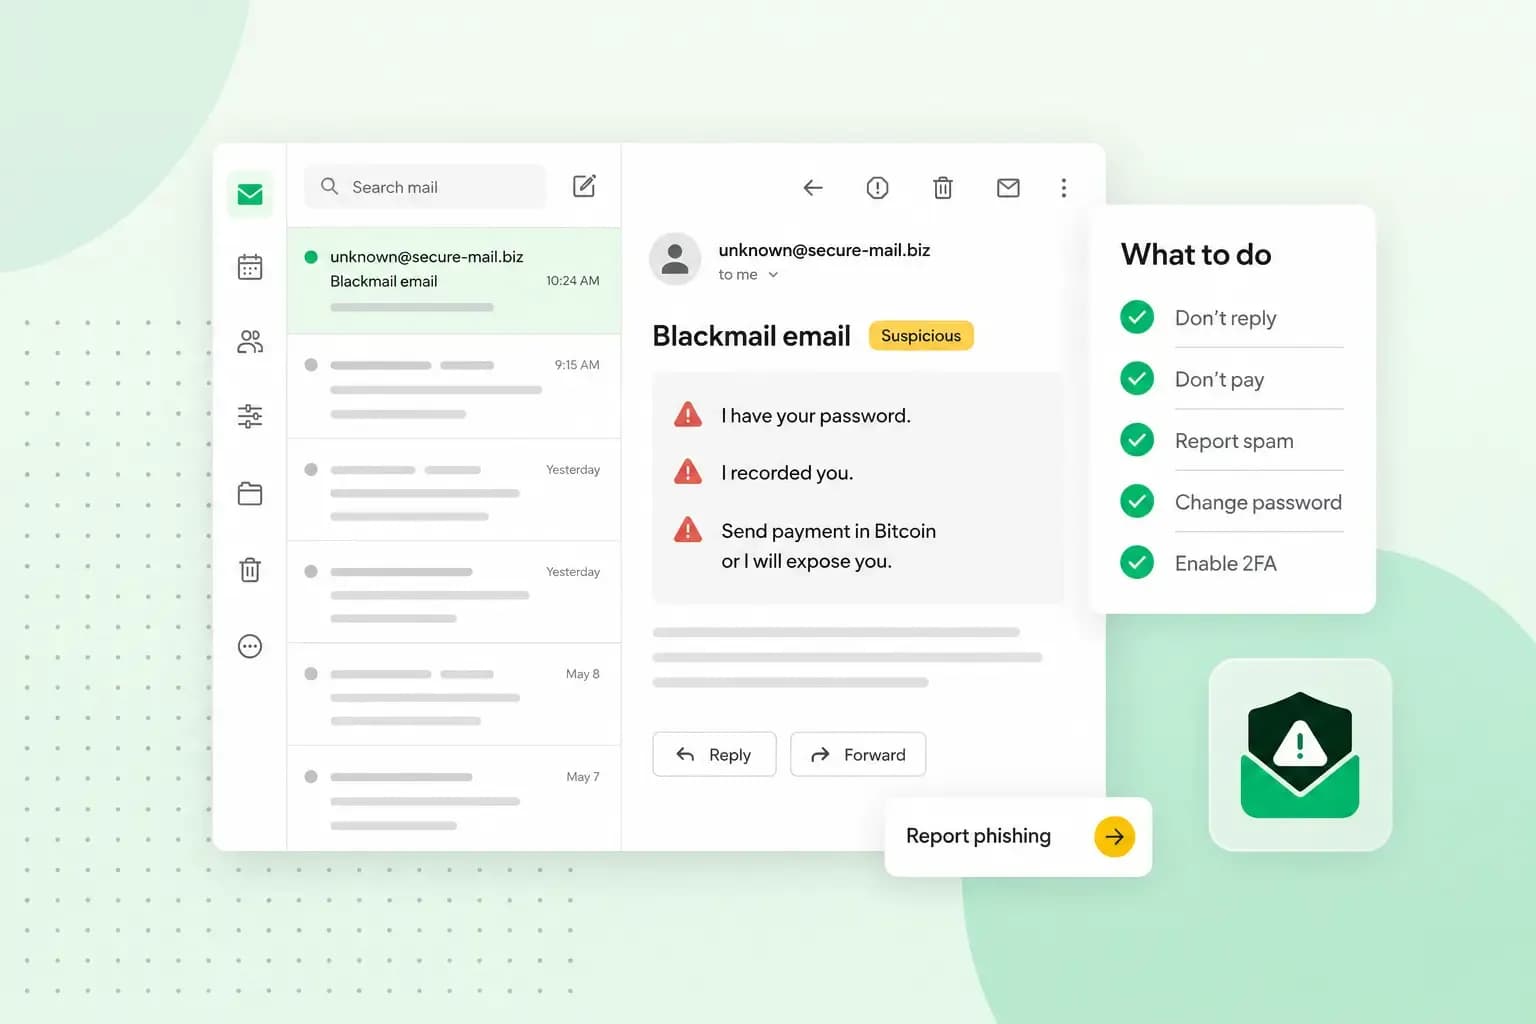
Découvrez comment repérer les mails de menaces d’extorsion qui semblent réelles
Nous sommes tous familiers avec la réception de spams nous incitant à cliquer sur les liens fournis, et nous abandonnons parfois, malheureusement, nos informations personnelles.
Un exemple typique de ces mails est celui des escrocs affirmant avoir eu accès à votre compte de messagerie et même à votre ordinateur. Avant, nous ne croyions pas ces types de mails. Cependant, ils prouvent leur accès en montrant votre mot de passe ; ils envoient des mails de chantage.
Si vous avez reçu un mail de chantage, il est important de rester calme. L’objectif principal de l’escroc est de faire chanter les victimes pour qu’elles répondent au mail et paient de l’argent pour mettre fin à la menace d’extorsion. Cependant, rappelez-vous que, dans la plupart des cas, ils ne peuvent pas vous blesser.
Nous vous recommandons donc de ne pas répondre au mail ni de les payer sous quelque forme que ce soit. Supprimez simplement le mail de chantage que vous avez reçu et poursuivez votre journée.
Qu’est-ce qu’un mail de chantage ?
Un mail de chantage est envoyé par un pirate ou un escroc, et menace de publier un moment privé ou une information à moins d’être payé pour ne pas le faire. L’information peut être vraie, mais elle peut aussi être fausse. Ces escrocs et pirates menacent généralement d’envoyer les informations à la famille et aux amis des destinataires ; pour faire honte au destinataire en le soumettant.
Un exemple d’un type de stratégie que ces escrocs utilisent est le mail de chantage. Beaucoup de gens reçoivent des emails menaçants de leur propre compte, ce qui entraîne la peur et l’acceptation. Les gens pourraient croire que les déclarations de l’escroc sont exactes s’ils voient leur propre adresse mail comme expéditeur. Ils croiront alors que l’escroc a toutes les informations qu’ils prétendent avoir.
Que rechercher dans un mail de chantage
Si vous avez reçu des mails de menaces et que vous êtes confus en raison du contenu de l’email, continuez à lire et laissez-nous vous rassurer.
Aussi, gardez à l’esprit, que chez one.com, la sécurité est vitale et soyez calme en sachant que vos informations sont en sécurité avec nous.
Mot de passe inclus dans le mail
Lorsque vous recevez un mail de chantage, vous pouvez voir votre mot de passe écrit dans le mail. Les escrocs utilisent ce stratagème (en écrivant votre mot de passe dans le mail) pour vous rendre craintif et croire que le contenu du mail est authentique, vous amenant éventuellement à payer la rançon. Le mot de passe utilisé par les escrocs dans ce stratagème peut être un mot de passe que vous utilisez pour le moment, ou un mot de passe plus ancien que vous n’avez pas utilisé depuis un certain temps.
Les escrocs acquièrent votre mot de passe grâce à des activités criminelles ; en volant les informations de connexion des clients lors d’une violation de données à grande échelle. Par exemple, il se peut qu’ils aient piraté Facebook où vous êtes membre et collecté votre mot de passe dans le cadre de la violation de données. De plus, si vous avez utilisé le même mot de passe pour votre compte Facebook et votre compte de messagerie, leur effet de levier peut sembler véridique à un œil non averti.
La combinaison de nom d’utilisateur et de mot de passe que les gens utilisent sera très probablement échangée via des réseaux criminels. Cette situation malheureuse arrive à tous ceux qui sont clients du site Internet où la violation de données s’est produite.
Ainsi, vous ne devriez pas craindre que vous ayez des logiciels malveillants ou des virus sur votre ordinateur qui divulguent vos informations. La seule chose que les escrocs obtiennent avec ce stratagème est une certaine crédibilité. Cela pourrait vous faire peur, mais rappelez-vous que ce n’est pas le cas, que vous n’avez pas été espionné et que personne n’a violé votre ordinateur.
Vos mots de passe sont en sécurité chez nous à one.com. Notre priorité absolue est la sécurité et la sécurité de vos données.
Pour éviter de telles frayeurs, n’oubliez pas d’utiliser différents mots de passe pour différents comptes. N’utilisez pas le même mot de passe à plusieurs endroits. Nous savons que c’est plus facile à retenir, mais vous courez également un plus grand risque d’être piraté. Si vous êtes un client ou un membre d’un site qui a été violé et si vous utilisez le même mot de passe pour tous vos comptes, les pirates utiliseront les informations de connexion divulguées à leur avantage.
Assurez-vous de modifier régulièrement vos mots de passe sur tous vos comptes. Si vous avez des mots de passe différents pour tous vos différents comptes, vous ne recevrez probablement aucun mail de chantage.
De plus, n’oubliez pas d’avoir des mots de passe sécurisés qui ne sont pas couramment utilisés. N’utilisez pas d’informations privées dans vos mots de passe. Les mots de passe les plus sûrs sont les phrases. Vous vous souviendrez de la phrase et les robots auront du mal à deviner.
Avez-vous reçu un mail de chantage de votre propre compte ?
En plus d’utiliser le mot de passe du destinataire dans l’mail, les escrocs utilisent également la propre adresse mail du destinataire pour faire croire qu’ils sont l’expéditeur. Ils le font pour cacher leurs traces mais aussi pour effrayer leurs destinataires.
Lorsque vous ouvrez le mail pour la première fois, vous verrez que votre adresse mail se trouve dans la boîte de l’expéditeur. Ce n’est pas correct. Cette technique s’appelle l’usurpation d’identité et donne l’impression que votre propre adresse vous a envoyé le mail de chantage, vous faisant croire que l’escroc a accès à votre compte de messagerie. La technologie de messagerie moderne, malheureusement, rend cela possible. Si vous êtes toujours incertain et effrayé, contactez-nous et nous sommes prêts à vous aider à vérifier et à vous garder à l’aise.
Un bon outil contre l’usurpation d’identité est la mise en place d’un Enregistrement SPF. L’enregistrement SPF permet aux autres serveurs de savoir quels serveurs sont autorisés à envoyer vos mails. Si un mail est arrivé avec votre adresse mail comme expéditeur, mais que le serveur ne figure pas sur la liste, le mail sera signalé comme suspect et, dans de nombreux cas, complètement refusé.
Cependant, gardez à l’esprit que ce processus dépend du serveur récepteur vérifiant le FPS. Tous les serveurs ne vérifient pas le FPS, et si c’est le cas, le mail sera livré malgré tout.
Conseil : Si vous avez un site web avec un formulaire de contact où les visiteurs peuvent vous envoyer des messages, c’est une bonne idée de s’assurer que le formulaire de contact est sécurisé et ne peut pas être abusé.
Signaler un mail de chantage
Si vous avez reçu un mail de chantage, ne vous inquiétez pas. Voici quelques-unes des étapes à suivre pour éliminer cette négativité.
Changez vos mots de passe
La première chose à faire est de changer votre mot de passe si vous utilisez toujours le mot de passe mentionné dans l’mail pour l’un de vos comptes. Si vous avez utilisé la même combinaison d’adresse mail et de mot de passe n’importe où, alors c’est vulnérable et c’est le moment idéal pour changer le mot de passe en un mot de passe sécurisé et compliqué.
Supprimer le mail
Ne répondez pas au mail. Ne cliquez sur aucun lien qui se trouve sur le mail. Plus important encore, ne les payez pas. Si vous ne répondez pas, ne cliquez pas ou ne payez pas, vous n’avez pas à vous inquiéter car il n’y a pas de risque négatif.
Vous pouvez signaler l’mail aux autorités locales; cependant, elles reçoivent probablement ces rapports plusieurs fois par jour, ce qui pourrait ne pas être nécessaire. Vérifiez auprès de vos autorités locales si vous ne savez pas si vous devez signaler les mails de chantage que vous recevez.
Vérifiez l’antivirus et les mises à jour disponibles
Une fois que vous avez changé votre mot de passe (si nécessaire) et supprimé le mail (après avoir signalé le mail de chantage), assurez-vous que votre ordinateur est sûr et sécurisé avec un logiciel antivirus et qu’il est régulièrement mis à jour pour disposer des dernières mises à jour de sécurité pour vos systèmes.
N’oubliez pas de configurer un FPS pour votre domaine pour empêcher les escrocs d’essayer de se faire passer pour vous lors de l’envoi d’un mail.
Activer le filtre anti-spam
Si vous activez votre filtre anti-spam (ce que vous pouvez faire dans vos paramètres de messagerie), vous vous rendrez service car la plupart des mails frauduleux seront automatiquement étiquetés comme spam. Vous n’aurez pas à faire face aux tracas de la lecture de l’mail uniquement pour trouver son spam; il ira immédiatement dans votre boîte de spam.
Si vous avez des doutes ou des inquiétudes, n’hésitez pas à nous contacter. Nous espérons vous protéger en permanence!
Sécurité, performance, simplicité : tout commence ici !
Hébergez votre site sur des serveurs rapides, sécurisés et fiables. Choisissez un hébergement à la hauteur de votre réussite !
Hébergez votre site maintenant
- Serveurs SSD hautes performances
- Tableau de bord facile à utiliser
- Website Builder gratuit
- Certificat SSL gratuit
- Sauvegarde quotidienne
- Assistance 7j/7, 24h/24
Liens connexes
Lectures recommandées
 Securite De Site Web11 août 2026
Une bannière de cookies est-elle nécessaire ?
Découvrez dans quel cas une bannière de cookies est nécessaire pour votre site web, quelles sont les exigences légales. Securite De Site Web13 juil. 2026
Domain Theft en 2026 : Définition, évolution et comment protéger ton domaine
En savoir plus sur les domain theft et domain highjacking. Comment protéger ton nom de domaine contre ces menaces. Securite De Site Web3 nov. 2025
CLUF, c’est quoi ? Comment l’écrire ?
Si vous commercialisez un logiciel, une application ou un service numérique, le CLUF est essentiel. Voici tout ce que vous devez savoir.