
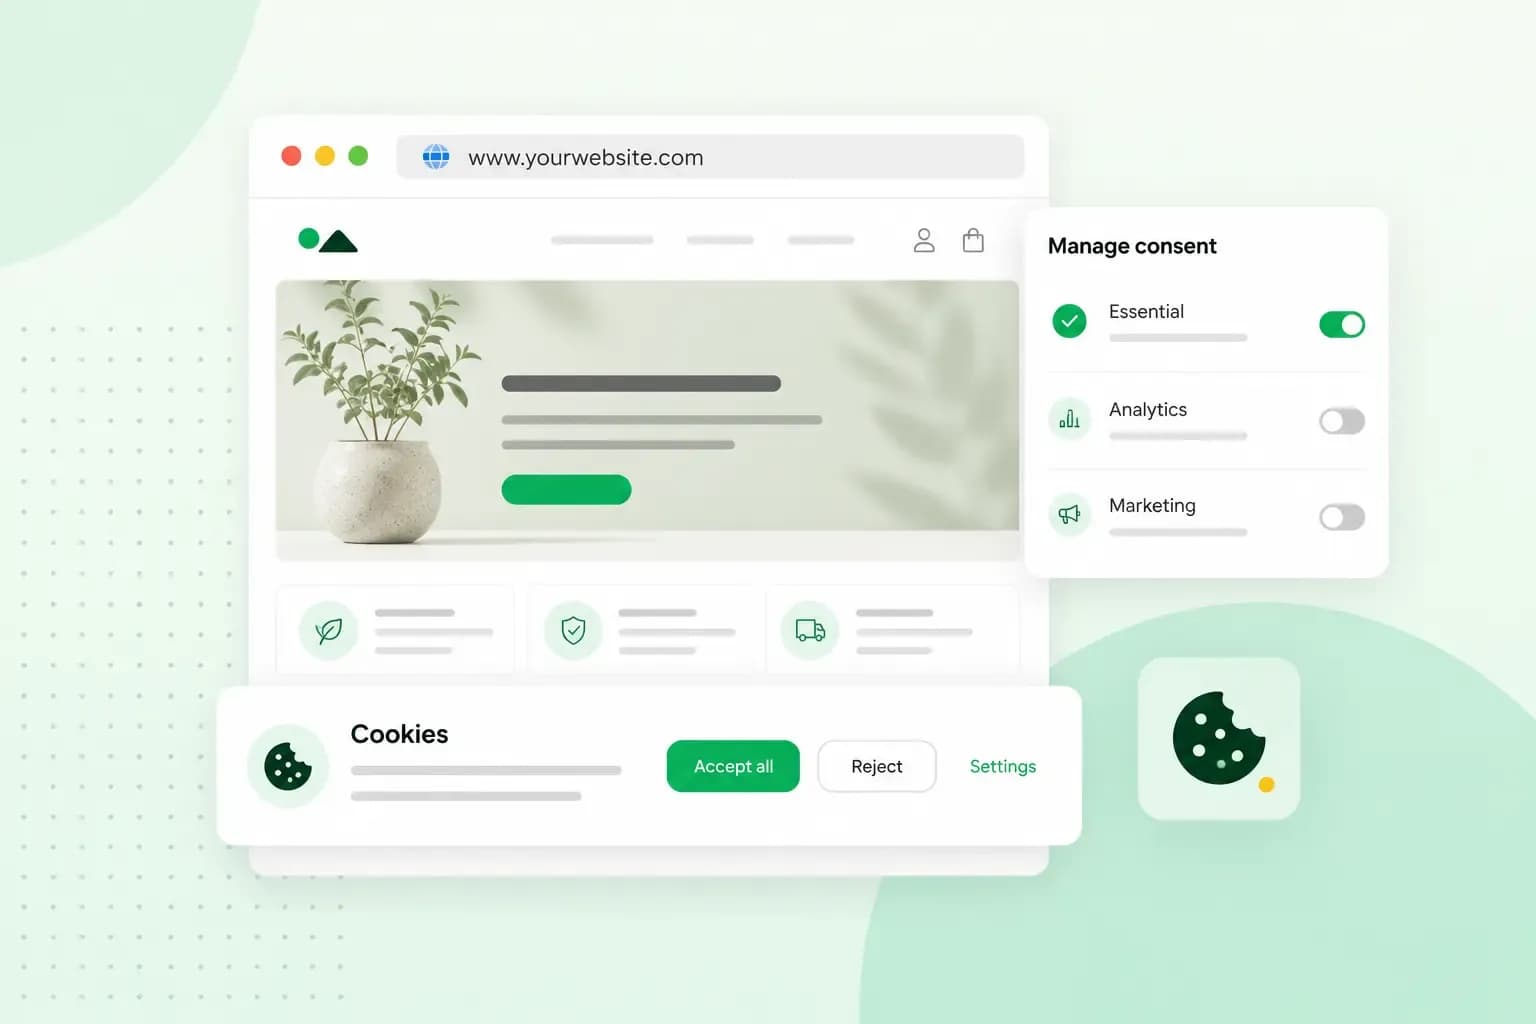
Un site web conforme à la législation : Quand faut-il une bannière de cookies et comment la mettre en place facilement ?
Ces bannières de cookies sont partout, mais pourquoi ?
Vous visitez un site web, mais avant que vous ne puissiez en voir le contenu, une bannière de cokkies apparaît, qui vous demande si vous les acceptez. Cette situation vous est familière ? Ces bannières de cookies sont présentes sur presque tous les sites web aujourd’hui, et il y a une bonne raison à cela : la protection des données.
Qu’est-ce que les cookies et pourquoi sont-ils utilisés ?
Les cookies sont de petits fichiers qu’un site web stocke sur l’appareil d’un visiteur. Ils permettent des fonctions essentielles telles que la sauvegarde des paniers d’achat dans une boutique en ligne ou la connexion aux comptes d’utilisateurs. De nombreux sites Internet utilisent également des cookies dans le but d’effectuer des analyses, de personnaliser la publicité ou d’améliorer l’expérience de l’utilisateur sur le site web.
Protection des données et législations
L’utilisation de bannières de cookies est soumise à des réglementations strictes en matière de protection des données dans de nombreux pays. Au sein de l’UE, il s’agit en particulier du règlement général sur la protection des données (RGPD) et du règlement ePrivacy. Ces réglementations stipulent que les cookies non essentiels ne peuvent être installés qu’avec le consentement exprès de l’utilisateur.
- Les cookies techniquement nécessaires (par exemple pour les connexions ou les paniers d’achat) peuvent être utilisés sans consentement.
- Tous les autres cookies (par exemple pour le suivi ou le marketing) nécessitent le consentement actif de l’utilisateur, un simple avertissement ne suffit pas.
Quelles conséquences en cas d’absence de bannière de cookies ?
Si vous n’affichez pas de bannière de cookies sur votre site web, vous risquez de recevoir des avertissements, des amendes et de perdre la confiance des internautes. Les violations des réglementations en matière de protection des données peuvent entraîner de lourdes sanctions : jusqu’à 4 % du chiffre d’affaires annuel ou 20 millions d’euros, en fonction de l’entreprise et de la gravité du cas.
Une bannière de cookies n’est donc pas une simple formalité, mais un élément important d’un site web conforme à la législation. Elle garantit que les utilisateurs ont le contrôle de leurs données et que les opérateurs de sites web respectent les exigences légales.
Dans quels cas une bannière de cookies est-elle nécessaire ?
Tous les sites web n’ont pas nécessairement besoin d’une bannière de cookies. Le principal critère est de savoir quels types de cookies sont utilisés. La législation sur la protection des données, telle que le RGPD, exige un consentement actif lorsqu’un site web installe des cookies non essentiels. Mais qu’est-ce que cela signifie exactement ?
Cookies techniquement essentiels et cookiesnonessentiels
Les cookies se divisent en deux catégories :
Cookies techniquement essentiels
Ils sont essentiels au fonctionnement d’un site web. Ils garantissent que les utilisateurs peuvent se connecter, que les produits restent dans le panier d’achat ou que les paramètres de langue sont sauvegardés. Comme ils ne collectent pas de données à caractère personnel à des fins de publicité ou d’analyse, ils peuvent être activés sans consentement.
Cookies non essentiels
Tous les autres cookies qui ne sont pas absolument nécessaires au fonctionnement du site web doivent faire l’objet d’un consentement. Il s’agit notamment des cookies de suivi et de marketing.
Les présentations sont faites, passons à la pratique. Voici des exemples typiques de ces deux types de cookies :
Cookies essentiels (aucune bannière requise) :
- Sauvegarde des données de connexion ou des paramètres de langue
- Fonction de panier d’achat dans un magasin en ligne
- Tokens de sécurité pour les zones protégées
Cookies de suivi et de marketing (bannières et consentement requis) :
Les cookies non essentiels utilisés pour le marketing ou l’analyse requièrent le consentement actif des utilisateurs. Il s’agit notamment, entre autres, des cookies suivants :
- Outils de suivi tels que Google Analytics ou le Meta Pixel : Ces outils suivent le comportement des utilisateurs sur un site web afin de collecter des statistiques, d’analyser les sources de trafic et d’améliorer les performances du site web. Les données personnelles étant souvent traitées au cours de ce processus, un consentement explicite est nécessaire.
- Cookies de reciblage et publicité : De nombreux sites web utilisent des cookies pour afficher des publicités personnalisées. Ces cookies mémorisent les pages visitées par un utilisateur et permettent de diffuser des publicités ciblées en fonction de son comportement. Ce type de traitement des données nécessite un consentement clair et volontaire.
- Cookies d’analyse du comportement des utilisateurs : Certains cookies suivent le comportement des visiteurs afin d’analyser, par exemple, leur parcours en ligne, leur temps d’attente ou le contenu qu’ils préfèrent. Ces données aident les entreprises à optimiser leur site web, mais accèdent également à des informations personnelles : c’est pourquoi le consentement est requis.
Comme ces cookies ne sont pas nécessaires à la fonctionnalité de base du site web, les utilisateurs doivent pouvoir les accepter ou les refuser avant qu’ils ne soient installés. Une bannière de cookies permet de prendre cette décision de manière transparente et dans le respect des règles de protection des données.
Quand le consentement est-il nécessaire ?
Lorsque votre site web utilise des cookies non essentiels, vous devez fournir une bannière de cookies conforme à la législation. Vous devez prêter attention aux points suivants :
- Le consentement ne doit pas être prédéfini (c’est-à-dire qu’il ne doit pas y avoir d’option « Tout accepter » par défaut)
- Les utilisateurs doivent avoir le choix de n’accepter que les cookies essentiels.
- Le refus des cookies non essentiels ne doit pas restreindre excessivement l’utilisation du site web.
Si votre site web n’utilise que des cookies techniquement nécessaires, aucune bannière n’est nécessaire. Une mention dans votre politique de confidentialité est suffisante.
Obtenez un site web avec une bannière de consentement aux cookies intégrée
Les sites web créés avec Aida AI Website Builder intègrent automatiquement une bannière de consentement aux cookies personnalisée, prête à l’emploi dès le lancement de votre site. Vous pouvez ainsi plus facilement respecter les exigences du RGPD dès le départ.
Essayez Aida AI Website Builder gratuitement
Comment créer une bannière de cookies ?
Une bannière de cookies n’est pas seulement une nécessité légale, mais aussi un élément important pour gagner la confiance des visiteurs. Mais pour que la bannière soit réellement conforme à la législation sur la protection des données, il est important de respecter certains points.
Découvrez Termly sans attendre !
1. Informations claires
- La bannière doit expliquer clairement quels sont les cookies utilisés et dans quel but.
- Il doit y avoir un lien vers la politique de confidentialité ou la politique de cookies.
2. Consentement volontaire (solution opt-in)
- Les utilisateurs ne doivent pas être forcés d’accepter tous les cookies.
- Un consentement sans ambiguïté doit être donné en cliquant activement sur « Accepter » ou sur un bouton équivalent.
3. Paramètres individuels
- Les utilisateurs doivent pouvoir accepter uniquement les cookies essentiels ou refuser certaines catégories (par exemple, « Cookies nécessaires uniquement » ou « Paramètres individuels »).
4. Refus simple
- Le refus des cookies non essentiels doit être aussi facile que l’option de refus (l’option de refus ne doit pas être cachée ou difficile à trouver).
Opt-in vs. Opt-out : Quelles choix les utilisateurs doivent-ils avoir ?
La plus grande différence entre les bannières de cookies réside dans la manière dont elles gèrent le consentement de l’utilisateur :
Opt-in (obligatoire dans l’UE, conforme au RGPD)
- Les cookies ne sont installés qu’avec le consentement de l’utilisateur.
- Les utilisateurs doivent cliquer activement pour accepter les cookies de suivi.
- C’est la méthode recommandée par la loi au sein de l’UE.
Opt-out (insuffisant dans de nombreux cas)
- Les cookies sont installés automatiquement et l’utilisateur doit les désactiver manuellement.
- Cette méthode n’est pas conforme au RGPD, mais elle est utilisée dans les pays où les lois sur la protection des données sont moins strictes.
- Dans l’UE, elle n’est pas autorisée si des cookies non essentiels sont utilisés.
Pour les sites web souhaitant se conformer au RGPD, l’opt-in est la seule solution acceptable.
Créez votre propre bannière de cookies : Est-ce techniquement possible ?
En principe, vous pouvez créer vous-même une bannière de cookies, mais cette solution, qui semble à première vue peu coûteuse, est associée à certains défis :
Les législations sur la protection des données, telles que le RGPD ou le règlement ePrivacy, changent régulièrement. Une fois qu’une bannière a été programmée, elle risque de ne pas rester conforme sur le long terme.
Programmation manuelle d’une bannière de cookies
Il est possible de développer soi-même une bannière en utilisant HTML, CSS et JavaScript. Toutefois, les développeurs doivent s’assurer que la bannière bloque effectivement tous les cookies jusqu’à ce que le consentement soit donné. Des implémentations défectueuses pourraient donner lieu à des avertissements.
Plugins et outils pour les systèmes de gestion de contenu (CMS)
Si vous utilisez WordPress, Joomla ou un autre système de gestion de contenu, vous pouvez utiliser des plugins spéciaux pour les bannières de cookies. Il existe des solutions gratuites et payantes qui peuvent être facilement intégrées dans un site web.
Solutions complètes de gestion des cookies comme Termly
Vous pouvez compter sur des solutions comme Termly si vous ne souhaitez pas vous occuper de la technologie et des détails juridiques. Termly propose une bannière de cookies automatique, conforme au RGPD, qui peut être facilement insérée dans n’importe quel site web. Ses avantages : mises à jour automatiques, modèles conformes à la législation et configuration facile, le tout sans avoir besoin de connaissances techniques.
Vous pouvez donc programmer vous-même une bannière de cookies, mais cette solution est techniquement exigeante et source d’erreurs.
La mise en place d’une bannière de cookies est techniquement et juridiquement complexe. Si vous ne voulez pas être constamment confronté aux règles de protection des données, aux nouvelles lois et à la maintenance manuelle, vous devriez vous fier à une solution professionnelle qui est conforme à la loi, fiable et sans maintenance. Avec un outil professionnel de consentement aux cookies comme Termly, vous êtes donc bien mieux conseillé.
Découvrez Termly dès maintenant !
Bannières de cookies : Pourquoi une solution professionnelle est-elle judicieuse ?
Une solution professionnelle de bannières de cookies facilite la tâche des exploitants de sites web et garantit une mise en œuvre conforme à la législation et sans maintenance.
Termly, la solution simple pour la gestion des cookies
Avec Termly, vous bénéficiez d’un bandeau cookies automatique et conforme au RGPD, facile à intégrer sur n’importe quel site web. L’outil scanne votre site web, détecte tous les cookies et assure une gestion simple du consentement des utilisateurs.
Comment fonctionne Termly ?
- Analyse du site Web :Analyse trimestrielle de votre site web et détection des failles de confidentialité ou des éléments de conformité manquants. Vous recevrez un aperçu de ce qui doit être adapté ou complété.
- Créez et personnalisez vos politiques : À partir de quelques questions simples sur votre entreprise, Termly génère des politiques de confidentialité et des bannières de cookies conformes à la loi. Celles-ci peuvent être adaptées individuellement.
- Publier et intégrer : Une fois que vous êtes satisfait, vous pouvez facilement ajouter les lignes directrices créées à votre site web, soit en les intégrant, soit en créant un lien pour qu’elles soient accessibles aux visiteurs à tout moment.
Avantages de Termly :
- Mises à jour automatiques : Actualisation permanente des lois sur la protection des données, sans efforts.
- Modèles conformes à la législation : Conformes au RGPD et à l’ePrivacy, y compris des directives sur les cookies prêtes à l’emploi.
- Intégration facile : Aucun effort de codage, Termly peut être intégré directement dans votre site Web.
- Facile à utiliser : Options de consentement claires et compréhensibles pour vos visiteurs.
- Personnalisable : Les couleurs, le texte et les boutons (CTA) peuvent être personnalisés pour s’adapter à votre design.
Des cookies conformes à la législation : simple et sans stress
Contrairement aux règlements compliqués sur la confidentialité et aux détails techniques, Termly vous permet d’intégrer facilement une bannière de cookies professionnelle à votre site Web : sécurisée, actualisée et sans maintenance.
Découvrez Termly dès maintenant !
Conclusion : La sécurité et la conformité facilitées par Termly
Une bannière de cookies conforme à la loi est essentielle pour de nombreux sites web afin de se conformer aux réglementations sur la protection des données telles que le RGPD. Au lieu de gérer des détails techniques compliqués et des risques juridiques, vous pouvez vous fier à une solution conforme au RGPD qui ne nécessite pas de maintenance.
Avec une solution professionnelle de consentement aux cookies, vous pouvez vous assurer que votre site Web reste légalement conforme, sans aucun effort supplémentaire. Utilisez Termly pour intégrer rapidement et facilement une bannière de cookies et informer de manière transparente vos visiteurs sur l’utilisation des données.
Conformité légale, sans stress
Termly vous permet de garantir la conformité de votre site Internet.
- Plateforme intégrée de gestion du consentement
- Installation facile sur n’importe quel site
- Générez automatiquement des politiques de confidentialité
- Configurez une bannière de consentement aux cookies
- Analysez votre site pour détecter les cookies
- Conforme aux lois sur la confidentialité dans plus de 150 pays
Liens connexes
Lectures recommandées
 Securite De Site Web13 juil. 2026
Domain Theft en 2026 : Définition, évolution et comment protéger ton domaine
En savoir plus sur les domain theft et domain highjacking. Comment protéger ton nom de domaine contre ces menaces. Securite De Site Web3 nov. 2025
CLUF, c’est quoi ? Comment l’écrire ?
Si vous commercialisez un logiciel, une application ou un service numérique, le CLUF est essentiel. Voici tout ce que vous devez savoir.- Securite De Site Web31 oct. 2025
Qu’est-ce que le Server-Side Consent ?
Guide sur le Server-Side Consent (consentement côté serveur). Découvrez comment le configurer et son importance pour la conformité au RGPD.